

안랩이 최근 ‘법 위반 통지’를 사칭해 개인 정보를 탈취하는 지능형 피싱 메일이 다수 유포되고 있다며 사용자들의 각별한 주의를 당부했다.
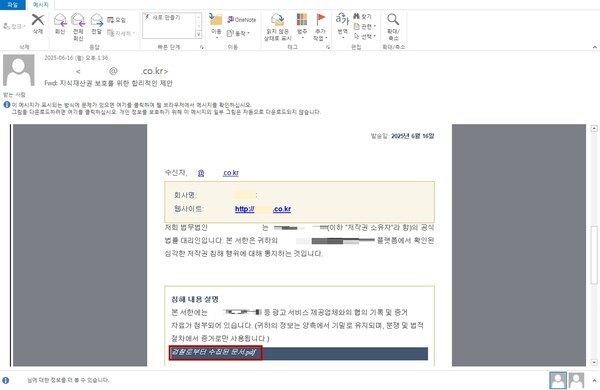
이번에 발견된 피싱 메일은 실제 국내 법무법인을 사칭하며 수신자가 저작권을 침해했다는 내용으로 시작된다. 메일에는 “경찰로부터 수집된 문서.pdf”라는 문구가 삽입된 URL이 포함돼 있으며, ‘침해 증거 자료를 첨부한다’는 설명으로 수신자의 클릭을 유도한다. 특히 ‘법적 절차에서 증거로 활용된다’는 문구를 통해 심리적 압박까지 더한 것이 특징이다.
해당 링크를 클릭할 경우, 사용자에게는 .exe 실행 파일과 DLL 파일이 포함된 압축파일(.zip)이 다운로드된다. 이 실행파일은 확장자에 .pdf라는 문구를 포함시켜 일반 문서 파일처럼 위장하고 있어 사용자가 실제 악성코드 파일임을 인지하기 어렵다.
사용자가 이를 실행하면, 같은 폴더에 위치한 악성 DLL 파일과 함께 동작하며 이른바 '인포스틸러(InfoStealer)' 악성코드가 작동한다. 이 악성코드는 사용자의 계정 정보, 금융 정보, 키보드 입력값, 화면 캡처 등 다양한 민감 정보를 탈취한 뒤 외부 서버로 전송하는 구조다.
안랩, 사용자에 보안 수칙 준수 당부
안랩은 이 같은 공격으로 인한 피해를 예방하기 위해 다음과 같은 보안 수칙 준수를 강조했다.
☞출처가 불분명한 메일의 첨부파일 및 URL 클릭 금지 ☞URL 접속 시 공식 사이트 주소와 비교 ☞운영체제 및 소프트웨어 보안 업데이트 최신 상태 유지 ☞백신 실시간 감시 기능 활성화 ☞계정별로 다른 비밀번호 설정 및 주기적인 변경
이번 사례를 분석한 안랩 이가영 선임연구원은 “이메일 수신자가 불안함을 느낄 수 있는 사회공학적 주제를 악용한 피싱 사례가 꾸준히 나타나고 있다”며, “조금이라도 의심스러운 메일이라면 링크나 첨부파일 실행을 삼가고, 발신자 정보를 반드시 확인해야 한다”고 말했다.
법률 위반, 경찰 조사, 계정 정지 등 심리적 압박을 동반한 피싱 메일은 갈수록 정교해지고 있다. 이번 사례처럼 실행 파일을 문서처럼 위장하는 수법은 보안 지식이 없는 사용자에게 특히 위험하다.
안랩은 자사 위협 인텔리전스 플랫폼 ‘안랩 TIP’을 통해 이번 사례를 포함한 다양한 피싱 공격 동향과 보안 권고문, 침해 지표(IoC) 등을 제공하고 있다. 또한 백신 제품군인 V3와 APT 대응 솔루션 ‘안랩 MDS’는 피싱 사이트 연결 시 URL 탐지 및 실행 차단 기능을 지원해 실시간 보호를 제공한다.


