

안랩(대표 강석균)이 자사의 에이전틱 AI 보안 플랫폼 ‘안랩 AI 플러스’를 통해 분석한 결과, 2026년 1분기 피싱 문자 공격 중 ‘금융기관 사칭’이 가장 높은 비중을 차지한 것으로 나타났다. 안랩은 이러한 내용을 담은 ‘2026년 1분기 피싱 문자 트렌드 보고서’를 발표하며 사용자들의 각별한 주의를 당부했다.
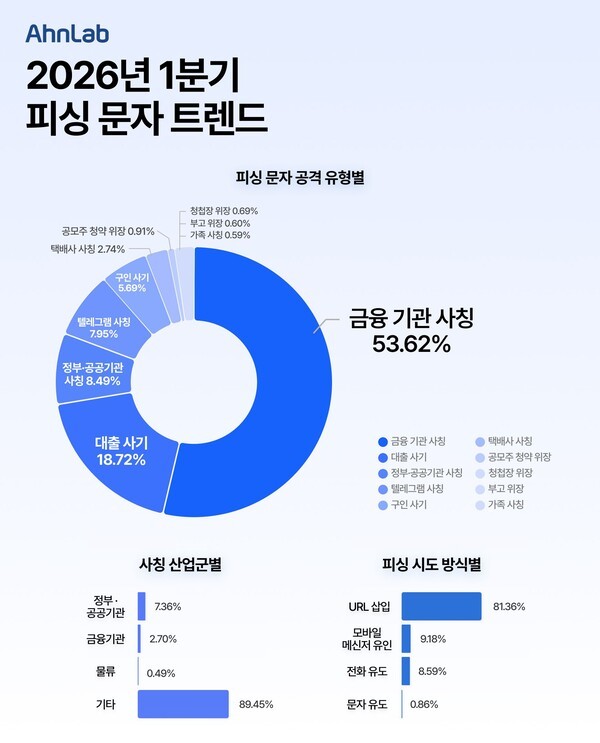
보고서에 따르면 올해 1분기 가장 많이 발생한 피싱 유형은 ‘금융기관 사칭’으로 전체의 53.62%를 기록했다. 이어 대출 사기(18.72%), 정부·공공기관 사칭(8.49%), 텔레그램 사칭(7.95%) 등이 뒤를 이었다. 특히 대출 사기 유형은 직전 분기 대비 무려 205.15% 급증하며 가파른 상승세를 보였다. 반면 정부·공공기관 및 텔레그램 사칭은 각각 51.99%, 22.55% 감소하며 대조적인 모습을 보였다.
금융기관 사칭 공격은 주로 사용자의 금융 계좌 정보 탈취를 목적으로 한다. 공격자들은 ‘출금 안내’와 같은 키워드를 사용하여 사용자의 불안감을 조성한 뒤, 신고 절차나 추가 문의를 유도하는 방식으로 개인정보와 금융 정보를 가로채고 있다.
공격자가 사칭한 산업군을 살펴보면 정부·공공기관이 7.36%로 가장 많았고, 금융기관(2.70%)과 물류(0.49%) 순이었다. 다만 특정 산업군에 속하지 않는 ‘기타’ 비중이 89.45%로 압도적이었는데, 이는 피싱 공격이 특정 분야에 국한되지 않고 일상적인 소재를 폭넓게 활용하며 사칭 대상을 다양화하고 있기 때문으로 분석된다.
피싱 시도 방식으로는 ‘URL 삽입’이 81.36%로 1위를 유지했다. 하지만 직전 분기 98.99%에 달했던 것과 비교하면 비중이 다소 분산되는 양상을 보였다. 공격자들은 URL 삽입뿐만 아니라 모바일 메신저 유인(9.18%)이나 전화 유도(8.59%) 등 다양한 채널을 병행하며 보안 탐지를 회피하고 공격 성공률을 높이려는 전략을 취하고 있다.
특히 개인 간 대화 채널로 전환하는 방식은 사용자의 반응에 따라 공격을 유연하게 조정할 수 있어 위험성이 더욱 크다. 안랩은 이러한 단계적·상호작용 기반 피싱 수법의 특성을 사전에 인지하고 경계해야 한다고 강조했다.
피싱 피해 예방을 위해 안랩은 불분명한 발신자의 URL 클릭 금지, 의심스러운 전화번호 평판 확인, 국제 발신 문자 수신 차단, 스마트폰 보안 제품 설치 등 기본 보안 수칙 준수를 권고했다.
안랩 관계자는 "이번 1분기 동향을 통해 공격자들이 성공률이 검증된 방식을 정교화하는 데 집중하고 있음을 확인했다"며 "다가오는 5월 가정의 달은 연휴와 기념일을 악용한 피싱 시도가 늘어날 것으로 예상되므로, 가족 사칭이나 청첩장 위장 등 익숙한 유형이라도 반드시 재확인하는 습관이 필요하다"고 밝혔다.
한편 안랩의 V3 모바일 시큐리티는 AI 기반 행위 분석과 패턴 인식 기술을 통해 실시간으로 피싱 문자를 식별하고 있으며, 상세한 위협 정보는 차세대 인텔리전스 플랫폼 ‘안랩 TIP’을 통해 제공되고 있다.


