

오늘 아침 기사 제목 한 줄에서 손이 멈췄다.
「빗썸·미래에셋운용·대신증권도 뚫렸다」.
'도'라는 한 글자가 무겁다. 한 달 전에는 신한은행이 뚫렸다. 이틀 전에는 미래에셋생명이었다. 해킹 소식은 이제 놀랄 일이 아니라 매일 받는 알림이 됐다.
올해 상반기부터 나는 같은 경고를 해 왔다. 특별한 기술이 없는 해커도 AI를 쓰면 취약점을 손쉽게 찾아 들어온다고. 그 예상이 생각보다 빨리 맞았다. 이번 연쇄 사고에서 읽은 원인과, 정부와 기업에 바라는 대비책 세 가지를 적는다.
한 달 사이 금융권 다섯 곳이 뚫렸다
날짜 순으로 놓으면 흐름이 보인다.
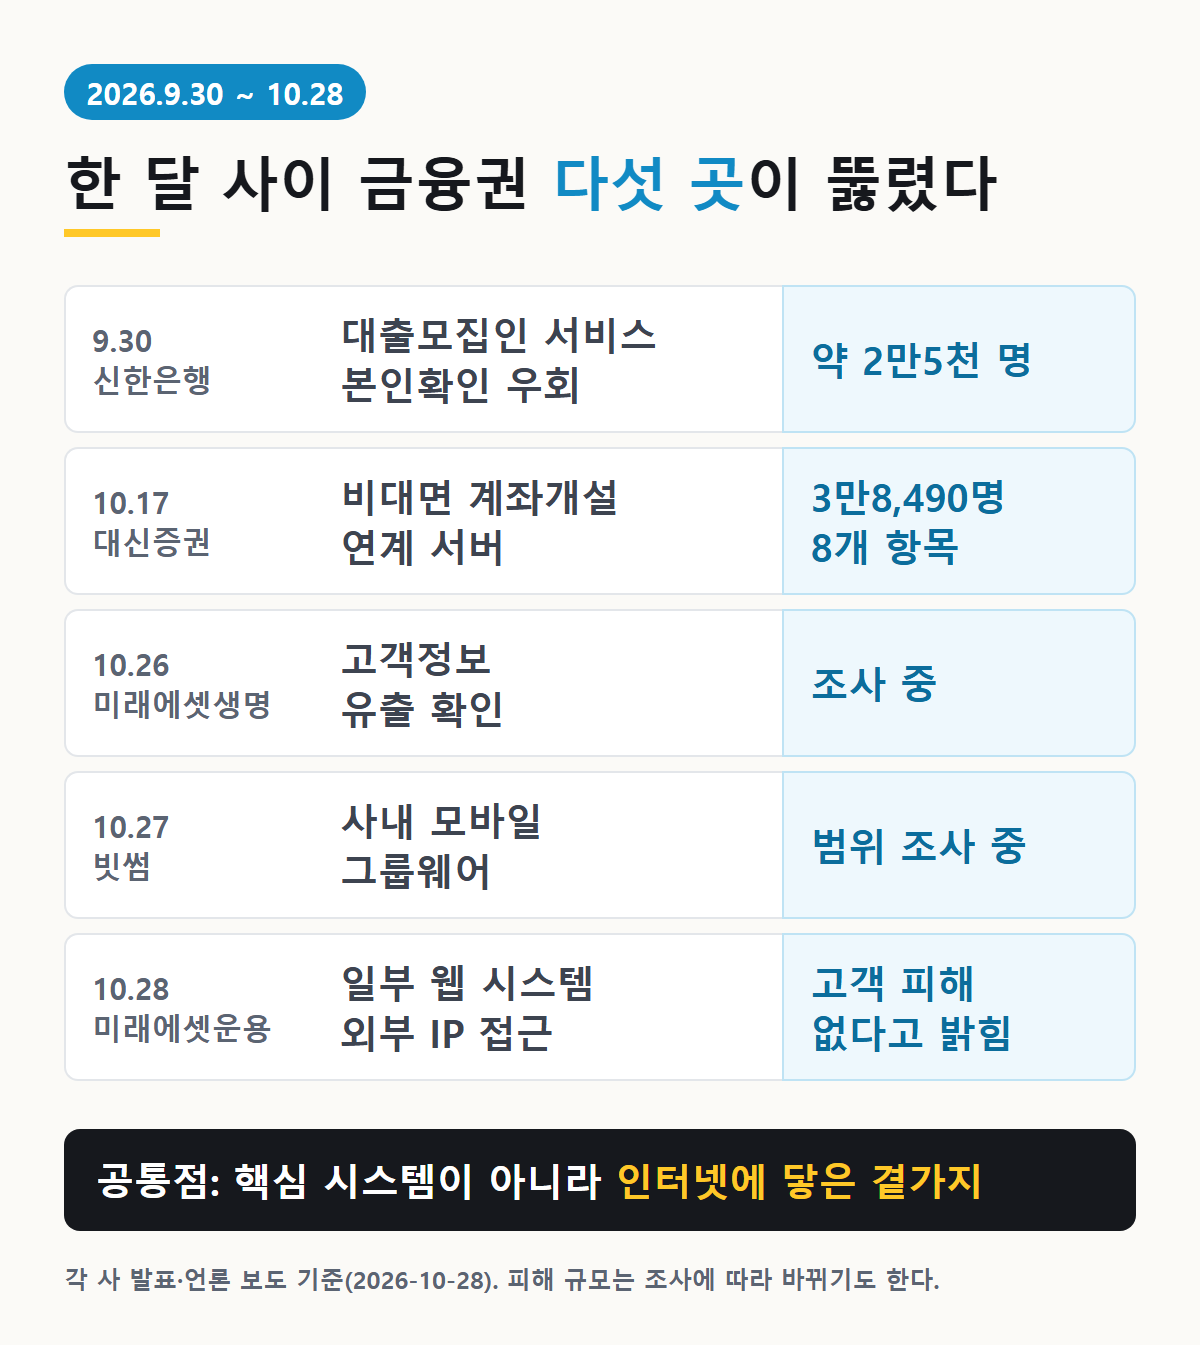
9월 30일 신한은행은 대출모집인 서비스의 본인확인 절차를 우회한 외부인에게 고객 약 2만5천 명의 정보가 빠져나간 사실을 확인했다. 국민은행과 하나은행에서도 유출이 보고됐다.
10월 17일 대신증권은 비대면 계좌개설과 연계된 서버에서 이상 접근을 잡았다. 열흘 뒤 확인한 피해는 3만8,490명이다. 이름·이메일·주소·계좌번호·휴대전화번호 등 8개 항목이 나갔다.
26일 미래에셋생명, 27일 빗썸 사내 모바일 그룹웨어, 28일 미래에셋자산운용 일부 웹 시스템으로 이어졌다.
금융감독원장은 28일 "AI가 해킹 수단으로 쓰이면서 취약점이 쉽게 탐지되고 동시다발 공격이 상시화될 것"이라고 경고했다. 과학기술정보통신부는 통신 3사와 데이터센터를 포함한 민간 주요정보통신기반시설 111개 기관, 약 172개 시설의 인터넷 접점 자산을 점검한다. 당국도 이번 일을 한 회사의 실수가 아닌 흐름으로 본다.
첫 번째 착각: 핵심 시스템만 지키면 된다
다섯 건을 나란히 놓고 먼저 본 것은 뚫린 자리다. 계정계 같은 핵심 시스템이 아니었다. 대출모집인 서비스, 계좌개설 연계 서버, 사내 모바일 그룹웨어, 웹 시스템. 모두 인터넷에 맞닿은 곁가지다. 대신증권도 핵심 업무시스템에 불법 접근은 없었다고 밝혔다.
회사는 가장 귀한 데이터가 있는 곳에 돈을 쓴다. 해커는 가장 약한 곳으로 들어온다. 외부 협력 채널, 편의를 위해 열어 둔 모바일 접속, 오래전에 만들고 잊힌 웹 페이지. 담당자조차 존재를 잊은 개구멍이다.
고객에게는 핵심이든 곁가지든 상관없다. 이름과 전화번호, 계좌번호가 함께 나가면 보이스피싱 표적 명단이 된다. 곁가지에 쌓인 개인정보도 결국 핵심 자산이다. 보안 점검표의 첫 줄은 '가장 중요한 서버'가 아니라 '인터넷에 닿은 모든 것'이어야 한다.
AI가 바꾼 것은 공격 한 번의 비용이다
신한은행 공격에 쓰인 것으로 추정되는 서버에서 AI 자율 침투 테스트 도구의 흔적이 나왔다는 보안업계 분석이 있다. 깃허브에 공개된 도구로, 여러 AI 에이전트가 역할을 나눠 정보 수집부터 취약점 검증까지 자동으로 돌린다. 실제 공격에 쓰였는지는 아직 확정되지 않았다. 금감원도 "확정된 것은 없다"고 했다.
방향은 분명하다. 숙련된 해커가 몇 주 들여 찾던 약한 고리를 이제 AI가 수천 곳에서 동시에 두드려 본다. 공격 한 번의 비용이 0에 가까워지면 공격자는 표적을 고르지 않는다. 전부 두드린다. 한 업계 관계자는 보안에 수억 원을 쓰는 곳도 버거워한다고 털어놨다. 나라별 공격 패턴이 흐려져 누가 했는지 가려내기도 어려워졌다.
내가 가장 두려운 장면은 그다음 단계다. 제일 약한 고리를 타고 들어온 공격이 국가 기반 인터넷망이나 기간 산업을 멈추는 날. 지금 우리는 그 임계점 가까이에 와 있다.
두 번째 착각: 담을 더 높이 쌓으면 막힌다
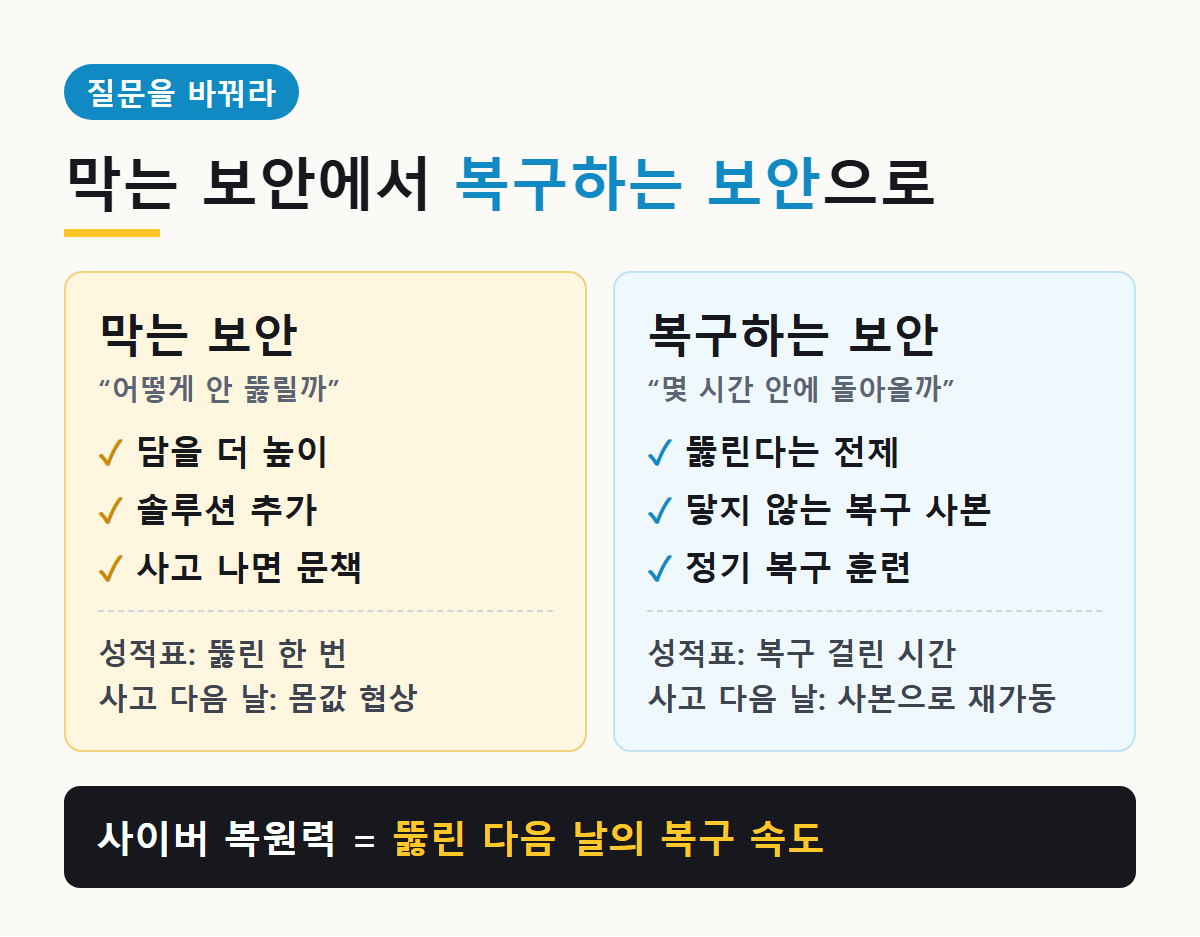
사고가 나면 늘 같은 처방이 나온다. 보안 솔루션 추가, 점검 강화, 책임자 문책. 모두 필요하다. 그러나 AI가 쉬지 않고 두드리는 시대에 '절대 안 뚫리는 담'을 목표로 삼으면 계획이 처음부터 틀어진다. 담은 언젠가 넘어온다.
질문을 바꿔야 한다. "어떻게 안 뚫릴까"가 아니라 "뚫린 다음 날 아침, 몇 시간 안에 정상으로 돌아오나". 해킹을 기정사실로 두고 복구 속도로 버티는 힘, 이것이 사이버 복원력이다.
대비책 1. 원격으로 닿지 않는 복구 사본부터 확보하라
복원력의 바닥은 백업이다. 백업이 운영망과 같은 네트워크, 같은 관리자 권한에 묶여 있으면 공격자 손에도 닿는다. 최근 랜섬웨어는 데이터를 암호화하기 전에 백업부터 지우거나 잠그기도 한다. 복구할 사본이 사라지면 몸값 협상 말고 남는 길이 없다.
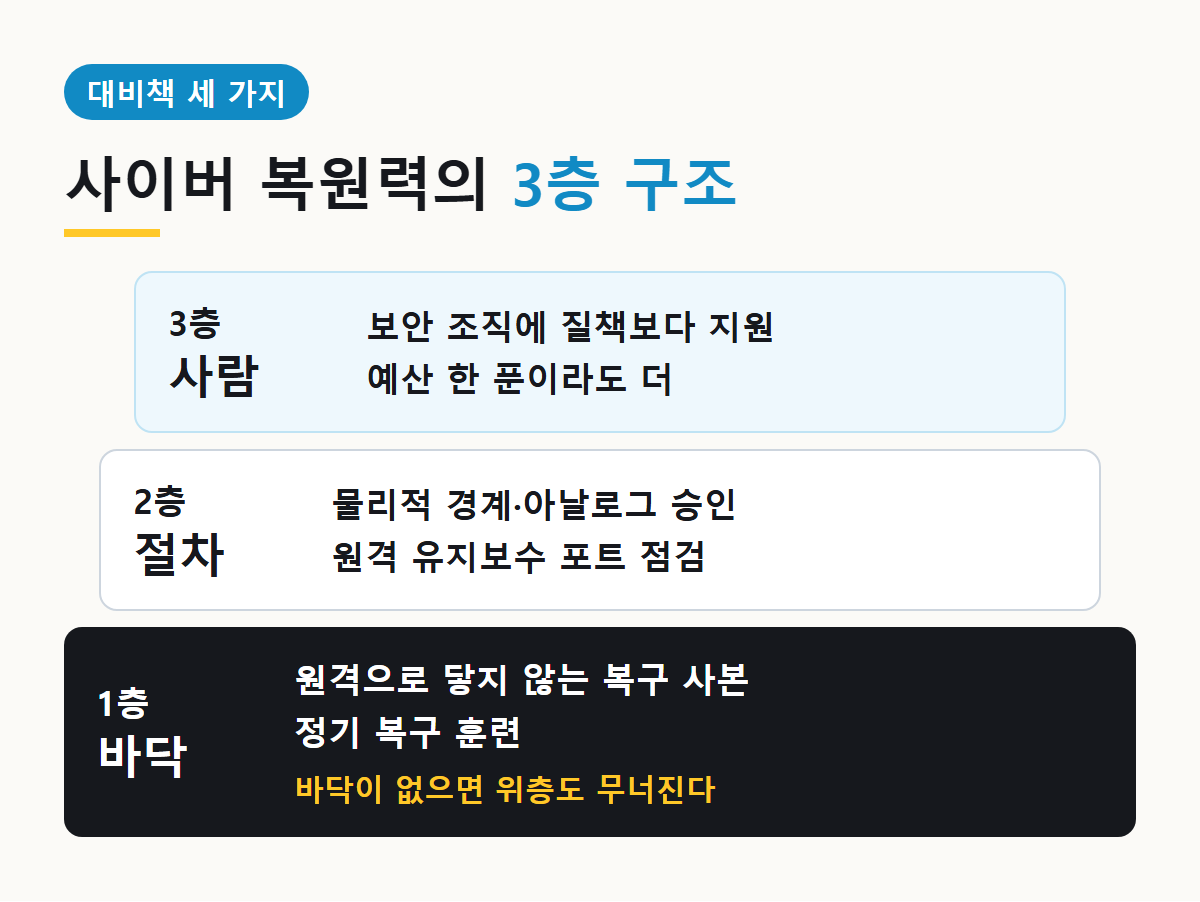
첫 목표는 네트워크와 분리되고 원격으로는 해커 손이 닿지 않는 복구 사본이다. 관리자 계정을 빼앗겨도 지우거나 바꾸기 어려운 자리에 사본을 둔다. 그 사본으로 실제 복구해 보는 훈련도 정기적으로 한다. 한 번도 꺼내 보지 않은 백업은 사고 난 아침에 처음 열어 보는 상자와 같다. 열어 보니 비어 있을지도 모른다.
내 복구 사본이 진짜인지 가려내는 질문은 세 가지다. 운영망에서 그 사본이 있는 곳까지 네트워크 경로가 열려 있는가. 백업 서버 관리자 비밀번호 하나로 사본을 지울 수 있는가. 그 사본에서 실제 시스템을 마지막으로 되살려 본 날이 언제인가. 셋 중 하나라도 답이 불편하다면, 그 백업은 사고 난 아침에 기대기 어렵다.
대비책 2. AI도 소프트웨어다, 물리적 경계와 아날로그 승인을 두라
AI 공격도 결국 소프트웨어가 네트워크를 타고 하는 일이다. 네트워크로 이어지지 않은 곳에는 원격으로 넘어오기 어렵다. 소프트웨어 설정 위에 물리적 경계를 한 겹 더하자는 이유다.
물리적으로 나누기 어려운 구간이면 중간에 사람의 아날로그 승인을 끼워 넣어라. 중요 데이터 반출, 권한 변경, 대량 조회는 소프트웨어 해킹만으로 끝나지 않게 사람이 확인하는 단계를 둔다. 귀찮다. 그 귀찮음이 공격 자동화의 고리를 끊는다.
이번 사고의 침입 지점을 다시 보자. 본인확인 절차, 계좌개설 연계 서버, 모바일 그룹웨어. 모두 사람이 들여다보지 않아도 데이터가 자동으로 오가는 길이었다. 자동화된 편의가 자동화된 공격의 통로가 됐다. 데이터가 대량으로 빠져나가는 구간 하나에만 사람 승인이 걸려 있었어도 피해 규모는 달라졌을지도 모른다.
오늘 당장 할 일도 있다. 원격 유지보수용으로 열어 둔 포트부터 점검하라. 외주 업체가 편하려고 열어 두고 계약이 끝난 뒤에도 닫지 않은 통로가 적지 않다.
세 번째 착각: 보안 담당자를 문책하면 보안이 선다
공공기관과 금융기관, 기업에서 정보보안 부서는 기피 부서가 된 지 오래다. 사고가 터지면 책임만 지고, 잘 막으라고 예산을 넉넉히 주지도 않는다. 막아 낸 공격은 보이지 않고 뚫린 한 번만 기록에 남는다.
기본 보안 정책조차 점검하지 않아 생긴 사고라면 책임을 물어야 한다. 그러나 지금 사고 상당수는 아무도 예상하지 못한 개구멍에서 나온다. 이럴 때 문책부터 하면 유능한 사람은 보안 부서를 떠나고 남은 사람은 보고를 숨긴다. 이상 징후를 빨리 잡아 차단하고 신고한 조직에 벌보다 지원이 가야 다음 사고도 빨리 드러난다.
정부와 경영진에 부탁한다. 질책보다 격려와 지원을 해 달라. 예산 한 푼이라도 더 배정해 달라. 보안 인력을 따로 둘 수 없는 작은 회사일수록 복구 사본 하나만큼은 먼저 마련해야 한다. 큰 회사는 사고를 버틸 체력이 있지만, 작은 회사는 한 번의 랜섬웨어로 문을 닫기도 한다.
이번 주에 바로 할 다섯 가지
- 인터넷에 노출된 자산 목록을 다시 뽑는다. 협력사용 페이지, 모바일 그룹웨어, 테스트 서버까지 넣는다.
- 원격 유지보수 포트와 외부 업체 계정을 전수 점검하고, 쓰지 않는 것은 닫는다.
- 운영망 관리자 계정으로 백업을 지울 수 있는지 확인한다. 지울 수 있다면 그 백업은 복구 사본이 아니다.
- 복구 훈련 날짜를 달력에 넣는다. 핵심 시스템 하나를 골라 실제로 되살려 보고 걸린 시간을 적는다.
- 개인정보 대량 조회와 반출에 사람 승인 단계를 하나 끼운다.
뚫린 다음 날을 설계하는 회사
완벽한 방어는 없다. 다음 사고 기사에 우리 회사 이름이 오를지도 모른다. 그날 아침 "몇 시간 뒤 정상화"라고 말하는 회사와 말하지 못하는 회사는 오늘 준비한 복구 사본과 절차에서 갈린다.
락게이트코어는 이 문제를 풀려고 디포트리스(D-FORTRESS)를 만들었다. 복구용 데이터를 TX→RX 한 방향 광 링크로만 보내 운영망과 물리적으로 나뉜 영역에 보관하고, 복구는 승인 절차를 거쳐 따로 진행한다. 에어갭 백업과 랜섬웨어 대응 백업의 차이, 복구 절차 4단계를 락게이트코어 홈페이지에 정리해 두었다.
락게이트코어 디포트리스: 원격으로 닿지 않는 복구 사본 만드는 법 보기